Cybergefahr
IT-Sicherheitslücke: Kommunen müssen handeln

Zwei kritische Sicherheitslücken in der weit verbreiteten Programmiersprache PHP sorgen weltweit für Alarm. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) warnt vor der Gefahr großflächiger Cyberangriffe. Es gelte Warnstufe 3/Orange, also außerordentlich hoch. Hintergrund sind zwei kritische Sicherheitslücken in der weit verbreiteten Programmiersprache PHP. Sie läuft im Hintergrund von rund 70 Prozent aller Webseiten im Internet. Betroffen sein könnten zahlreiche Internetangebote von Behörden, Unternehmen und anderen Einrichtungen. Die Sicherheitslücke bedroht weltweit Millionen von Webseiten.
Internetangebote vorsorglich abgeschaltet
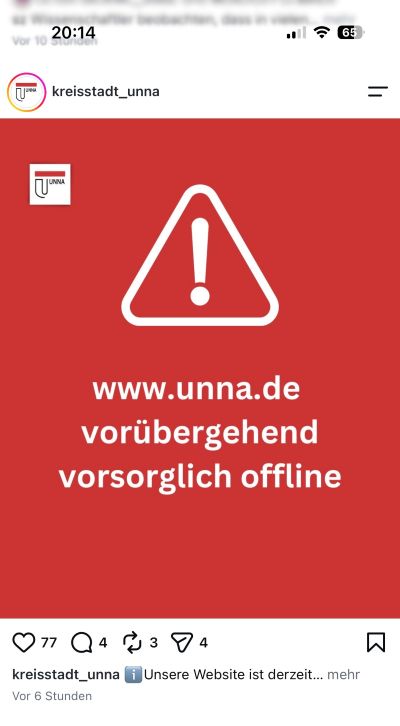
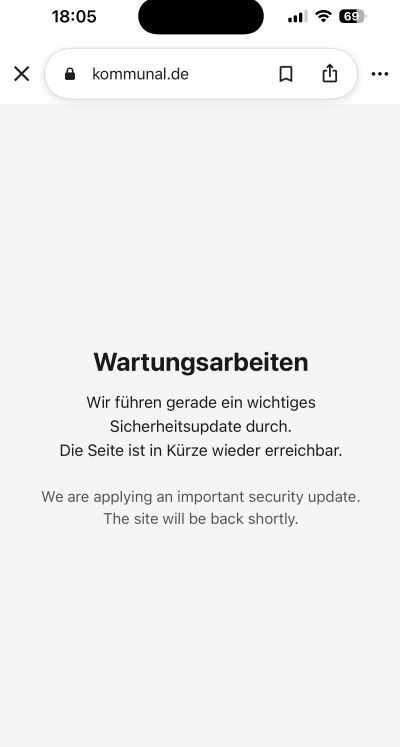
Kommunen, weitere Behörden und Unternehmen haben auf die Warnungen rasch reagiert - und schalteten ihre Internetseite vorübehend ab. Nach Angaben des rbb wurden unter anderem Internetangebote des Robert Koch-Instituts, der Bundespolizei, des Zolls sowie der Universität Potsdam vorübergehend offline genommen. Auch die Charité und das Bundesinnenministerium gehören dazu. Das Informationstechnikzentrum Bund (ITZ) hat mehree von ihm betriebene Internetauftritte vom Netz genommen. Auch die Länder reagierten. Inzwischen sind viele Webseiten nach den vom BSI geforderten Softwareupdates wieder online. Auch unsere KOMMUNAL-Webseiten waren gestern abend wegen der Sicherheitsvorkehrungen nicht erreichbar. In den sozialen Medien informierten Kommunen wie Unna und Datteln über ihre vorsorglichen Maßnahmen.
Kommunen: Nicht alle Webseiten wieder online
Das Landratsamt Dachau hat seine Homepage bereits freigeschaltet. Auch die Stadt München ist wieder online. Aber bei weitem nicht alle Städte, Gemeinden und Landkreise sind wieder erreichbar. Gemeinsam mit der Kommunalen Datenzentrale arbeitet zum Beispiel Mainz immer noch daran, die betroffenen Angebote schnellstmöglich wieder bereitzustellen. Die Ämter sind nach Angaben der Stadt weiterhin arbeitsfähig. Bereits vereinbarte Termine können stattfinden, die Verwaltung könne telefonisch und per E-Mail kontaktiert werden. Oberbürgermeister Nino Haase rechnet nach eigenen Angaben damit, dass die Probleme innerhalb von 24 Stunden behoben werden können.
Millionen von Hackerangriffen weltweit
Experten rechnet mit massiven Schäden. Weltweit habe es bereits Millionen Versuche von Hackern gegeben, die Schwachstelle auszunutzen, sagte der Chef des IT-Unternehmens Cloudflare dem britischen Sender Sky News.
Warum das BSI Alarm schlägt
Die beiden Sicherheitslücken tragen die Kennungen CVE-2026-109618 und CVE-2026-109619. Sie werden jeweils mit 9,2 von maximal 10 Punkten auf einer international verwendeten Skala zur Bewertung von IT-Schwachstellen eingestuft. Das bedeutet ein kritisches Risiko. Gefährlich ist, dass Angreifer unter bestimmten Voraussetzungen aus der Ferne eigenen Programmcode auf betroffenen Webservern ausführen können, ohne sich zuvor anmelden zu müssen. Im schlimmsten Fall könnten sie dadurch die Kontrolle über einen Server übernehmen, Daten auslesen oder weitere Schadsoftware einschleusen.
Sicherheitsupdates veröffentlicht
Das PHP-Entwicklerteam hat am Mittwoch außerplanmäßige Sicherheitsupdates veröffentlicht. Danach begann das Rennen mit der Zeit. Denn Kriminelle könnten nun vergleichen, welche Stellen durch das Softwareupdate verändert werden. Nach Angaben der Entwickler schließen die neuen Versionen zwei Schwachstellen, über die Angreifer ohne vorherige Anmeldung Schadcode ausführen können.
Das Team fordert alle Betreiber betroffener Systeme auf, ihre Software umgehend zu aktualisieren. Besondere Vorsicht sei bei älteren PHP-Versionen geboten. Kommunen sollten deshalb mit ihren IT-Dienstleistern klären, ob ihre Systeme weiterhin Sicherheitskorrekturen erhalten oder aktualisiert werden müssen.
Der Karlsruher Sicherheitsexperte Christoph Fischer warnte in BILD: "Systeme, für die aktuell noch kein Sicherheitsupdate eingespielt werden konnte, dürfen auf keinen Fall am Netz weiter am Netz bleiben." Jede ungeschützte PHP-Anwendung sei im Moment eine offene Tür für Kriminelle.
Millionen Internetseiten betroffen
PHP ist eine Programmiersprache, die im Hintergrund vieler Webseiten und digitaler Anwendungen arbeitet. Sie kommt unter anderem bei den Content-Management-Systemen WordPress, TYPO3, Drupal und Joomla zum Einsatz. Solche Systeme werden auch für Internetauftritte von Kommunen und öffentlichen Einrichtungen genutzt.
Die mögliche Reichweite der Sicherheitslücken ist deshalb enorm. Neben der eigentlichen Rathaus-Homepage können beispielsweise Serviceportale, Onlineformulare oder weitere Internetangebote kommunaler Einrichtungen betroffen sein. Ob ein konkretes System angreifbar ist, hängt von der eingesetzten Software und der jeweiligen technischen Konfiguration ab.
Nach Angaben des BSI bestand bereits vor der Veröffentlichung der Updates die Gefahr, dass Angreifer Informationen über die Schwachstellen ausnutzen könnten. Das österreichische Computer Emergency Response Team (CERT.at) berichtete, dass bereits möglicher Angriffscode im Internet aufgetaucht sei. Ob dieser tatsächlich funktionsfähig ist, konnte die Behörde zunächst nicht bestätigen.
Was ein Ausfall für Bürger bedeutet
Für Kommunen kann die Abschaltung des Internetauftritts erhebliche Folgen haben, die aber in Kauf genommen werden sollten. Über digitale Verwaltungsportale werden Termine vereinbart, Anträge gestellt und Dienstleistungen abgewickelt. Viele Rathäuser haben ihre Internetangebote in den vergangenen Jahren ausgebaut. Damit wächst zugleich die Bedeutung einer zuverlässigen technischen Absicherung. Wie stark sich eine Sicherheitslücke auf die Verwaltung auswirkt, hängt von der jeweiligen IT-Struktur ab.
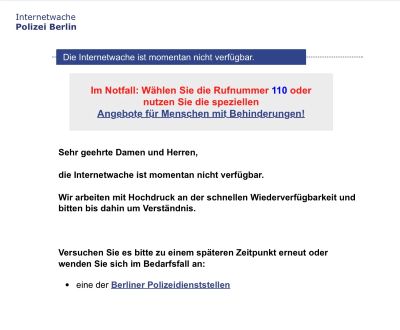
In Berlin ist die Internetwache der Polizei vom Netz genommen worden. Das gleiche gilt für die Brandenburger Polizei.
Was Städte und Gemeinden jetzt tun sollten
Die Sicherheitsbehörden empfehlen, unverzüglich zu prüfen, welche Systeme betroffen sind, und die verfügbaren Updates einzuspielen. Wo dies kurzfristig nicht möglich ist, könne es erforderlich sein, gefährdete Internetangebote vorübergehend vom Netz zu trennen.
Für kleinere Kommunen ohne eigene IT-Abteilung sind dabei vor allem die kommunalen Rechenzentren und externen Dienstleister gefragt. Auch wenn ein Rathaus seine Homepage nicht selbst betreibt, sollte geklärt sein, wer die Prüfung und Installation der Sicherheitsupdates übernimmt.
Checkliste für kommunale Verwaltungen
-
Betroffene Systeme ermitteln: Welche Webseiten, Serviceportale und Anwendungen verwenden PHP? Welche Versionen sind installiert?
-
Zuständigkeiten klären: Mit der eigenen IT-Abteilung, dem kommunalen Rechenzentrum oder dem externen Anbieter abstimmen, wer die notwendigen Maßnahmen umsetzt.
-
Updates einspielen: Die vom PHP-Entwicklerteam veröffentlichten Sicherheitskorrekturen schnellstmöglich installieren und anschließend die Funktionsfähigkeit prüfen.
-
Internetzugriff einschränken: Gefährdete Systeme gegebenenfalls vorübergehend abschalten, wenn eine sichere Aktualisierung kurzfristig nicht möglich ist.
-
Angriffsversuche überprüfen: Serverprotokolle und andere sicherheitsrelevante Hinweise auswerten, um mögliche Zugriffe oder Manipulationen zu erkennen.
-
Bürger informieren: Bei Ausfällen auf erreichbare Telefonnummern, E-Mail-Adressen und alternative Wege zu Verwaltungsleistungen hinweisen.
Details zu der Cyber-Bedrohung weltweit.